
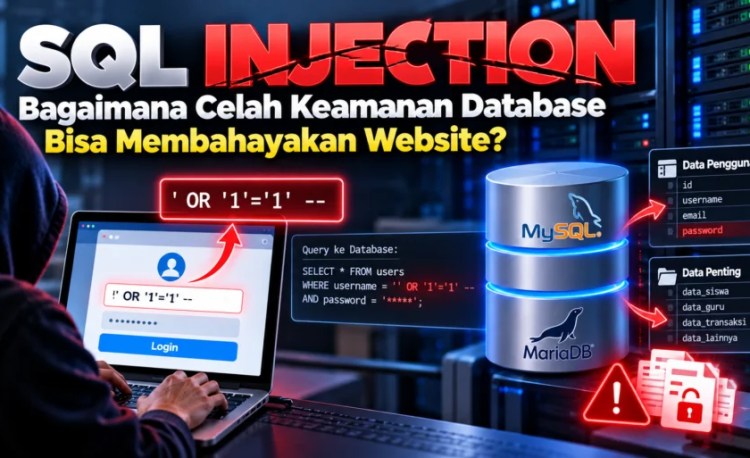
Pernahkah Anda membayangkan sebuah website yang terlihat normal, tetapi ternyata memiliki celah keamanan yang dapat membahayakan data penggunanya?
Hal seperti ini bisa terjadi ketika aplikasi tidak memproses masukan pengguna dengan aman. Salah satu celah keamanan yang sudah lama dikenal dalam dunia pengembangan website adalah SQL Injection.
Meskipun bukan ancaman baru, SQL Injection masih menjadi persoalan yang perlu diperhatikan, terutama pada aplikasi yang menggunakan database untuk menyimpan informasi penting.
Lalu, apa sebenarnya SQL Injection, bagaimana celah ini muncul, dan apa yang dapat dilakukan untuk mencegahnya?
Apa Itu SQL Injection?
SQL Injection atau sering disingkat SQLi adalah jenis kerentanan keamanan yang dapat terjadi ketika masukan pengguna diperlakukan sebagai bagian dari perintah SQL oleh aplikasi.
SQL sendiri merupakan singkatan dari Structured Query Language, yaitu bahasa yang digunakan untuk mengelola data dalam database relasional seperti MySQL, MariaDB, dan PostgreSQL.
Dalam penggunaan normal, aplikasi mengirimkan perintah SQL untuk membaca, menambahkan, memperbarui, atau menghapus data sesuai kebutuhan.
Masalah muncul ketika aplikasi menyusun perintah SQL dengan menggabungkan masukan pengguna secara langsung tanpa perlindungan yang tepat.
Akibatnya, masukan yang seharusnya hanya dianggap sebagai data berpotensi mengubah maksud perintah yang dijalankan database.
Sederhananya, SQL Injection terjadi ketika aplikasi gagal membedakan antara data dari pengguna dan instruksi yang harus dijalankan oleh database.
Mengapa SQL Injection Bisa Terjadi?
Bayangkan sebuah website sekolah menyediakan halaman pencarian data inventaris laboratorium.
Pengguna cukup memasukkan nama perangkat, kemudian aplikasi menampilkan informasi yang sesuai.
Secara normal, aplikasi menerima kata kunci, mengirimkan permintaan ke database, lalu menampilkan hasil pencarian.
Namun, bagaimana jika aplikasi langsung memasukkan teks dari pengguna ke dalam perintah SQL?
Di sinilah masalah dapat muncul.
Jika masukan tidak diproses dengan benar, seseorang dapat memasukkan karakter atau susunan teks tertentu yang memengaruhi struktur perintah SQL.
Database kemudian berpotensi menjalankan perintah yang berbeda dari tujuan awal aplikasi.
Perlu dipahami bahwa SQL Injection bukan berarti database secara otomatis tidak aman. Kerentanan ini umumnya berkaitan dengan cara aplikasi membangun dan menjalankan perintah database.
Bagaimana SQL Injection Bekerja?
Untuk mempermudah pemahaman, perhatikan proses pencarian data pada sebuah aplikasi.
Dalam kondisi normal, pengguna memasukkan nama perangkat yang ingin dicari.
Aplikasi kemudian membuat permintaan kepada database untuk menemukan perangkat tersebut.
Apabila aplikasi dirancang dengan aman, kata kunci pencarian akan diperlakukan sebagai data biasa.
Sebaliknya, pada aplikasi yang rentan, masukan pengguna dapat tercampur dengan struktur perintah SQL.
Akibatnya, database mungkin menerima instruksi yang tidak sesuai dengan tujuan awal.
Dampaknya bergantung pada jenis kerentanan, hak akses akun database, dan konfigurasi sistem.
Tidak semua celah SQL Injection langsung memungkinkan seseorang mengambil seluruh isi database. Namun, kerentanan semacam ini tetap berbahaya karena dapat membuka peluang akses yang tidak semestinya.
Apa Saja Bahaya SQL Injection?
SQL Injection dapat menimbulkan berbagai risiko bagi pemilik website maupun penggunanya.
1. Kebocoran Data Pengguna
Salah satu risiko yang paling dikhawatirkan adalah terbukanya informasi yang seharusnya hanya dapat diakses oleh pihak berwenang.
Misalnya, sebuah aplikasi menyimpan informasi akun, alamat email, atau data administrasi.
Apabila celah keamanan berhasil disalahgunakan, sebagian informasi tersebut berpotensi diakses tanpa izin.
Dampaknya bisa semakin serius jika aplikasi menyimpan informasi sensitif tanpa perlindungan yang memadai.
2. Perubahan Data Tanpa Izin
Selain membaca informasi, SQL Injection tertentu dapat memungkinkan perubahan data.
Bayangkan jika informasi inventaris, transaksi, atau data administrasi berubah tanpa diketahui pengelola.
Kondisi tersebut dapat mengganggu pekerjaan karena informasi yang ditampilkan tidak lagi sesuai dengan keadaan sebenarnya.
3. Gangguan Layanan Website
Pada kondisi tertentu, penyalahgunaan SQL Injection dapat menyebabkan database atau aplikasi mengalami gangguan.
Misalnya, data penting terhapus atau permintaan database menghabiskan sumber daya server.
Akibatnya, layanan menjadi lambat atau tidak dapat digunakan sebagaimana mestinya.
4. Menurunnya Kepercayaan Pengguna
Masalah keamanan tidak hanya berdampak pada teknologi.
Ketika sebuah organisasi mengalami kebocoran data, kepercayaan pengguna juga dapat menurun.
Bagi sekolah, perusahaan, maupun penyedia layanan digital, menjaga keamanan informasi merupakan bagian penting dari tanggung jawab kepada pengguna.
Contoh Sederhana: Aplikasi Login Sekolah
Agar lebih mudah dipahami, kita gunakan contoh aplikasi login sekolah.
Seorang murid memasukkan username dan password untuk membuka akun.
Aplikasi kemudian memeriksa apakah informasi tersebut sesuai dengan data akun yang tersimpan.
Pada aplikasi yang dirancang dengan baik, pemeriksaan dilakukan melalui mekanisme autentikasi yang aman.
Password seharusnya tidak disimpan sebagai teks biasa, melainkan menggunakan metode hashing password yang sesuai.
Selain itu, perintah database harus dibuat menggunakan mekanisme yang memisahkan data pengguna dari struktur SQL.
Jika pengembang mengabaikan prinsip tersebut, halaman login berpotensi memiliki celah keamanan.
Dari contoh ini, kita dapat memahami bahwa keamanan aplikasi tidak cukup hanya mengandalkan tampilan login atau password yang sulit ditebak.
Cara aplikasi memproses informasi di belakang layar juga menentukan tingkat keamanannya.
Bagaimana Cara Mencegah SQL Injection?
Kabar baiknya, SQL Injection merupakan kerentanan yang sudah dipahami dengan baik dan memiliki langkah pencegahan yang jelas.
Berikut beberapa praktik yang perlu diperhatikan oleh pengembang dan administrator aplikasi.
1. Gunakan Prepared Statements
Salah satu langkah paling penting adalah menggunakan prepared statements dengan parameter.
Melalui metode ini, struktur perintah SQL dipisahkan dari nilai yang dimasukkan pengguna.
Sebagai contoh, aplikasi PHP yang menggunakan PDO dapat melakukan pencarian data dengan cara berikut:
$stmt = $pdo->prepare(
    "SELECT nama, kelas FROM murid WHERE nisn = :nisn"
);

$stmt->execute([
    'nisn' => $nisn
]);

$data = $stmt->fetch(PDO::FETCH_ASSOC);
Pada contoh tersebut, nilai $nisn dikirimkan sebagai parameter, bukan digabungkan langsung ke dalam teks perintah SQL.
Cara ini membantu mencegah masukan pengguna mengubah struktur perintah SQL.
Namun, perlu diperhatikan bahwa parameter tidak dapat digunakan untuk semua bagian SQL, seperti nama tabel atau nama kolom. Bagian yang bersifat dinamis tersebut perlu dibatasi menggunakan daftar nilai yang diizinkan.
2. Validasi Masukan Pengguna
Aplikasi perlu memastikan bahwa data yang diterima sesuai dengan kebutuhan.
Misalnya, kolom nomor identitas yang hanya menerima angka sebaiknya diperiksa berdasarkan aturan format yang telah ditentukan.
Validasi membantu menjaga kualitas data dan mengurangi masukan yang tidak sesuai.
Namun, validasi saja tidak cukup untuk mencegah SQL Injection. Penggunaan query berparameter tetap menjadi perlindungan utama.
3. Batasi Hak Akses Database
Tidak semua aplikasi membutuhkan hak akses penuh terhadap database.
Sebagai contoh, akun database untuk aplikasi yang hanya menampilkan laporan tidak perlu memiliki izin menghapus seluruh tabel.
Dengan menerapkan prinsip least privilege atau hak akses minimum, dampak dari suatu kerentanan dapat dibatasi.
4. Jangan Menampilkan Pesan Kesalahan Database Secara Terbuka
Ketika terjadi kesalahan, aplikasi sebaiknya tidak menampilkan detail teknis database kepada pengguna umum.
Informasi seperti struktur query, nama tabel, atau konfigurasi server dapat memberikan petunjuk yang tidak semestinya diketahui pihak luar.
Pesan kesalahan yang ditampilkan kepada pengguna sebaiknya sederhana, sementara detail teknis dicatat dalam log yang terlindungi untuk kebutuhan pemeriksaan administrator.
5. Perbarui Aplikasi dan Komponen Pendukung
Pengembang perlu memperhatikan pembaruan keamanan pada framework, library, sistem operasi, dan perangkat lunak database.
Pembaruan membantu mengurangi risiko dari kerentanan yang telah diketahui.
Namun, pembaruan perangkat lunak tidak otomatis memperbaiki SQL Injection yang berasal dari kesalahan penulisan kode aplikasi. Karena itu, pemeriksaan kode tetap diperlukan.
6. Lakukan Pengujian Keamanan Secara Berkala
Pengujian keamanan dapat membantu menemukan kelemahan sebelum disalahgunakan.
Pengujian sebaiknya dilakukan pada sistem milik sendiri atau sistem yang memang telah memberikan izin resmi.
Lingkungan pengujian juga perlu dipisahkan dari layanan produksi jika pengujian berpotensi memengaruhi data atau ketersediaan aplikasi.
Apakah Firewall Bisa Mencegah SQL Injection?
Sebagian pengelola website menggunakan Web Application Firewall atau WAF sebagai lapisan perlindungan tambahan.
WAF dapat membantu mendeteksi dan memblokir pola permintaan yang mencurigakan.
Namun, WAF bukan pengganti perbaikan kode aplikasi.
Aturan keamanan yang terlalu longgar dapat melewatkan serangan, sementara aturan yang terlalu ketat berpotensi mengganggu permintaan pengguna yang sebenarnya sah.
Karena itu, penggunaan WAF sebaiknya dipadukan dengan praktik pemrograman aman, pengaturan hak akses, pemantauan, dan pembaruan sistem.
Pentingnya Keamanan Database bagi Sekolah
Saat ini, semakin banyak sekolah menggunakan aplikasi digital untuk membantu pekerjaan administrasi dan pembelajaran.
Mulai dari sistem informasi akademik, absensi, perpustakaan, ujian berbasis komputer, hingga pengelolaan praktik kerja lapangan.
Aplikasi tersebut dapat menyimpan berbagai informasi penting yang perlu dijaga kerahasiaan dan keutuhannya.
Karena itu, keamanan database tidak boleh hanya menjadi perhatian ketika aplikasi mengalami masalah.
Sekolah yang mengembangkan atau menggunakan aplikasi sendiri perlu memperhatikan bagaimana sistem menyimpan data, mengelola akun, membatasi akses, dan melakukan backup.
Hal ini juga menjadi pembelajaran penting bagi murid SMK, khususnya jurusan Teknik Komputer dan Jaringan (TKJ).
Mempelajari keamanan server bukan sekadar memahami cara memasang perangkat lunak, tetapi juga memahami tanggung jawab dalam menjaga informasi pengguna.
Belajar Keamanan Website Sejak Dini
Bagi murid yang tertarik pada jaringan komputer, administrasi server, atau pemrograman, SQL Injection dapat menjadi salah satu topik pengenalan keamanan aplikasi.
Pembelajaran dapat dimulai dari memahami hubungan antara website, aplikasi, dan database server.
Setelah itu, murid dapat mempelajari bagaimana sebuah aplikasi menerima masukan pengguna serta pentingnya menggunakan query berparameter.
Kegiatan praktik sebaiknya menggunakan aplikasi latihan yang memang dirancang untuk pembelajaran keamanan dan dijalankan dalam lingkungan terisolasi.
Dengan pendekatan tersebut, murid dapat memahami risiko keamanan tanpa membahayakan sistem atau data milik orang lain.
Tujuan utamanya bukan sekadar mengetahui bagaimana sebuah celah muncul, tetapi memahami bagaimana membangun aplikasi yang lebih aman dan bertanggung jawab.
Kesimpulan
SQL Injection merupakan salah satu kerentanan keamanan yang perlu dipahami oleh pengembang website dan pengelola aplikasi.
Masalah ini dapat muncul ketika masukan pengguna tidak dipisahkan dengan benar dari struktur perintah SQL.
Dampaknya bisa berupa kebocoran informasi, perubahan data, hingga gangguan layanan, bergantung pada kondisi sistem yang rentan.
Pencegahannya membutuhkan penerapan praktik pemrograman yang aman, terutama penggunaan prepared statements, pembatasan hak akses, validasi data, serta pengujian keamanan secara berkala.
Pada akhirnya, website yang baik bukan hanya website yang memiliki banyak fitur dan tampilan menarik.
Website yang baik juga harus mampu menjaga keamanan data dan kepercayaan orang-orang yang menggunakannya.